Die kritische Sicherheitslücke PrintNightmare bedroht alle aktuellen Windows-Geräte, die den Dienst Print Spooler aktiviert haben. Mit unserer Auswertung finden Sie sofort alle betroffenen Rechner in Ihrem Netzwerk und können tätig werden, bevor die Sicherheitslücke ausgenutzt werden kann.
Eine bisher (Stand: 1.7.) nicht geschlossene Sicherheitslücke mit dem Namen PrintNightmare bedroht Windows Systeme, insbesondere Domain-Controller. Sicherheitsforscher empfehlen sofort den Dienst „Print Spooler“ insbesondere auf Domain Controller zu deaktivieren, da ansonsten Schadcode mit System-Rechten ausgeführt und verteilt werden kann.
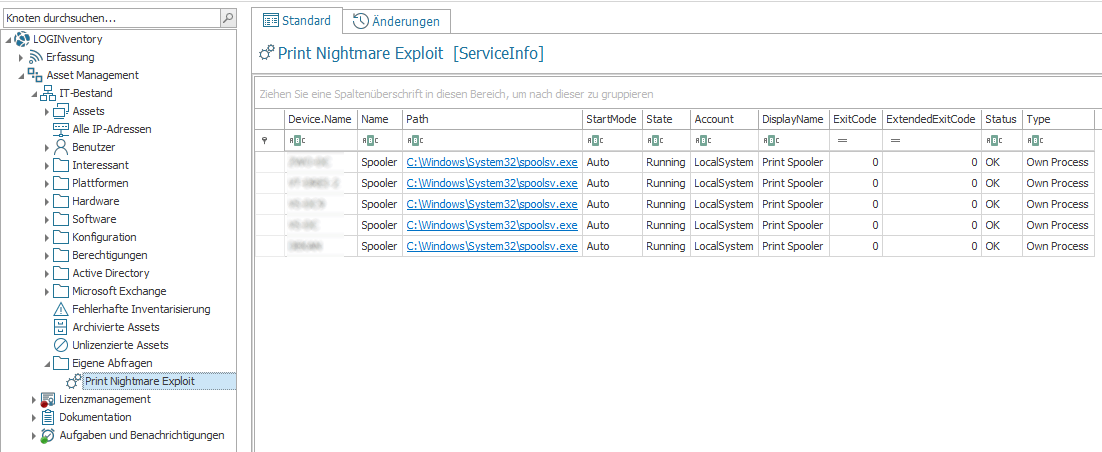
Damit Sie sich Zeit und Aufwand sparen, haben wir diese Abfrage bereits für Sie fertiggestellt, und Sie können Sie hier herunterladen. Achtung: Diese Abfrage ist nur kompatibel mit LOGINventory8!
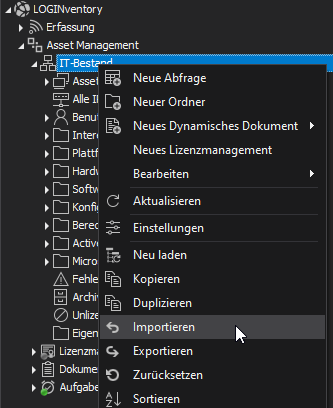
Importieren Sie die .ndef-Datei einfach nach dem Entpacken über einen Rechtsklick auf „Importieren“ an der gewünschten Stelle in Ihre Baumstruktur, und schon sehen Sie alle Domain Controller, auf denen der Dienst vorhanden ist und dessen Status.
Auf Dauer automatisieren statt je Lücke neu bauen: Der laufende CVE-Abgleich ist Teil des Vulnerability Managements mit LOGINventory.