Die kritische Sicherheitslücke CVE-2020-0796 bedroht alle aktuellen Windows-Geräte, die noch nicht den neuesten Hotfix installiert haben. Mit unserer Auswertung finden Sie sofort alle betroffenen Rechner in Ihrem Netzwerk und können tätig werden, bevor die Sicherheitslücke ausgenutzt werden kann.
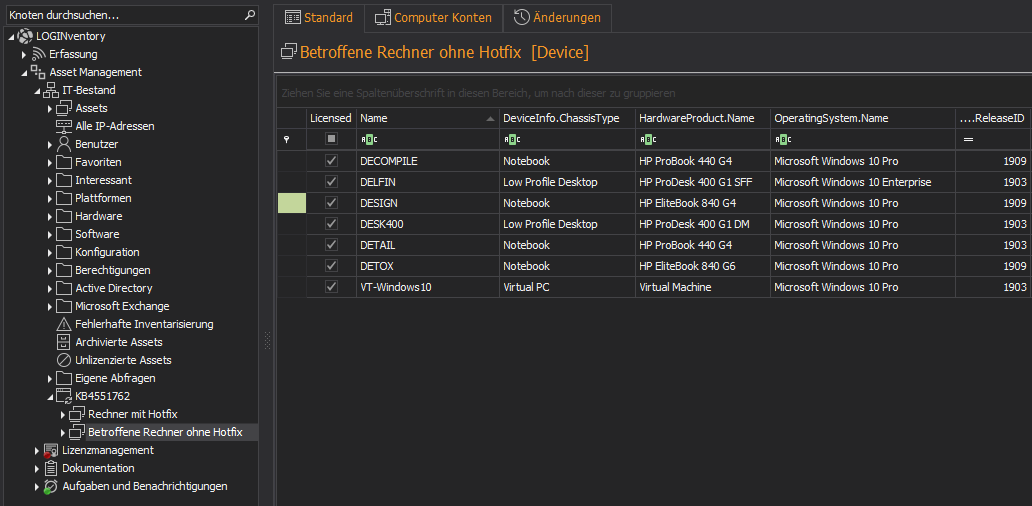
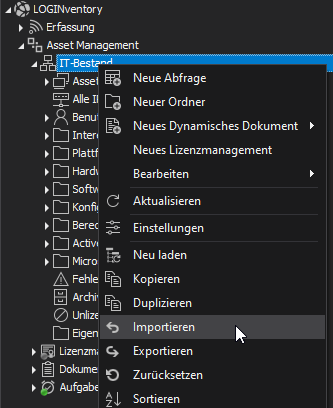
Importieren Sie die .ndef-Datei einfach nach dem Entpacken über einen Rechtsklick auf „Importieren“ an der gewünschten Stelle in Ihre Baumstruktur, und schon sehen Sie alle Rechner, die einen der Hotfixes bereits installiert haben, ebenso wie die Windows-Rechner, auf denen noch keiner dieser Hotfixes vorhanden ist.
Falls Sie genauer wissen möchten, wie das mit der Vererbung von Filterbedingungen in eigenen Abfragen funktioniert, werfen Sie doch mal einen Blick ins Handbuch oder lassen Sie es uns in den Kommentaren wissen!
Für künftige Lücken dieser Art muss keine eigene Abfrage mehr entstehen: LOGINventory gleicht Ihr Inventar laufend gegen CVE-Daten ab. Details auf der Seite Vulnerability Management.