Build 9.11.3.20501 (Veröffentlicht am 11.08.2026):
NeuWindows-Remote-Scan jetzt auch über WinRM für gehärtete Umgebungen, in denen DCOM/RPC (Port 135 und dynamischer Bereich) oder SMB (Port 445) gesperrt sind oder NTLM verboten ist.
Neuer Schalter //UseWinRM mit vier Stufen: Automatik (Standard, unverändert DCOM), WinRM bevorzugt mit DCOM-Fallback, strikt WinRM ohne jeden DCOM-, RPC- oder SMB-Versuch, sowie strikt DCOM.
WMI- und Registry-Abfragen laufen im WinRM-Modus über die MI-Schnittstelle, der Remote-Scan ohne SMB-Freigabe direkt über die WinRM-Shell. Die LOGINfo.exe wird dazu in einem geschützten Verzeichnis des Zielgeräts abgelegt und nur bei einer neuen Version erneut übertragen.
HTTPS wird unterstützt: //WinRmUseHttps 1 verbindet über Port 5986, //WinRmPort erlaubt abweichende Ports, //WinRmSkipCertCheck deaktiviert die Zertifikatsprüfung bei Bedarf.
Voraussetzung ist ein aktiver WinRM-Listener am Zielgerät (Port 5985 bzw. 5986) – standardmäßig nur bei Windows Servern eingeschaltet. Alle Details im neuen Handbuch-Kapitel Remote-Scan mit WinRM
Für bestehende Installationen ändert sich nichts: ohne die neuen Schalter bleibt es beim bisherigen DCOM-Verfahren.
Breaking ChangeLastInventory.Method:
Für Windows-Geräte werden neue Werte gemeldet, statt z.B. „RPC (Kerberos)“ jetzt „DCOM (Kerberos)“. Eigene Abfragen und Filter, die auf die bisherigen Werte prüfen, müssen angepasst werden. Details im neuen Handbuch-Kapitel Erfassungsmethode eines Assets.
NeuLinux / macOS Erfassung: Deutliche Erweiterung des Umfangs der ermittelten Werte:
Angleichen des Funktionsumfangs des Offline Agenten an den Remote Scan (bisher hatten Lokale Benutzerkonten, Lokale Sicherheitsgruppen, Freigaben und Routing Tabellen gefehlt).
LastInventory.Method: Unterschiedliche Werte für die Art der Erfassung: „Local“, „OfflineAgent“, „SSH (Key)“, „SSH (Password)“.
Verschlüsselung der inv-Dateien auch beim Offline Agenten.
Konnte eine inv-Datei nicht übertragen werden, hebt der Offline-Agent sie unter /var/spool/loginfox auf und überträgt sie beim nächsten Lauf mit.
Verbesserte Fehlerbehandlung, falls bei der Installation keine gültige OfflineAgent.config vorliegt.
Grundlegende Änderungen beim Selfupdate-Verhalten (Erkennung, wann ein neues Update vorliegt; wie häufig versucht wird, dieses zu installieren; umfangreicheres Logging; Verhinderung von ungewollten Neustarts; Verwendung eines gesonderte “Updater”-Ordners; Verwendung des in der Konfiguration hinterlegten Kontos)
Schreiben von LastInventory.Method = OfflineAgent, um Unterscheiden zu können, ob LOGINfo.exe lokal ausgeführt wurde (z.B. Logon-Skript) oder als Teil des Offline Agenten.
macOS Offline Agent:
Darkmode-Unterstützung im Setup.
Setup entfernt vorherige Version beim “drüber Installieren”.
Notarisierung des Setups.
Start-Performance von LOGINventory Management Center und Portabler Version verbessert: ngen-Optimierungen werden im Anschluss an das Setup, bzw. an den 1. Start (Portable Version) ausgeführt und sollten die Startzeit ab dem darauffolgenden Start reduzieren.
Konsolidierung der LastInventory– und InventoryInfo-Felder:
LastInventory.Agent enthält nur noch die Versionsnummer.
LastInventory.Method enthält bei Windows-Geräten Informationen dazu, ob die Erfassung via NTLM oder Kerberos gemacht wurde (im Falle von Remote Procedure Calls (RPC)).
LastInventory.Method zeigt nicht mehr “WinReg” sondern “Scan (No WMI”), falls der Scan ohne WMI ablief (z.B. weil die Firewall dies blockiert hat).
InventoryInfo.Mode wird nicht mehr geschrieben, die relevanten Informationen finden sich in InventoryInfo.Method.
Windows Scan:
Ein Fehlschlagen des Abrufs, ob es ausstehende Windows-Updates (OperatingSystem.UpdatesPending) gibt, führt nicht mehr zum generellen Fehler bei der Erfassung. Stattdessen wird dieses Problem im Debug-Log protokolliert und der Scan läuft weiter.
Mit dem Schalter BlockNTLM wird Kerberos jetzt auch beim Aufbau der WMI-Verbindung erzwungen (nicht mehr nur bei den nachfolgenden Abfragen). Damit liefert die Erfassung auch in Umgebungen WMI-Daten, in denen eingehendes NTLM per Gruppenrichtlinie vollständig blockiert ist (“NTLM einschränken: Eingehender NTLM-Datenverkehr = Alle Konten verweigern”). Mehr Erklärungen dazu in diesem KB-Artikel.
Dark-Mode und Gray-Mode: Anpassung der Darstellung der Informations- (HTML)-Seiten
Handbuch: Sprachumschalter, automatische Erkennung von Darkmode und Verbesserungen bei der Suche.
Dashboards:
Nutzung von Custom Properties auch hinter 1:1-Navigationen im Editor möglich.
Nur von der Basistabelle aus erreichbare Entitäten werden beim Editieren von Dashboards angezeigt.
Exchange-Server: Versionserkennung für Server SE und diverse CU verbessert.
Linux / macOS Scan: Anstatt alle Anpassungen in einer einzigen custom.xml zu pflegen, können diese auch auf mehrere Dateien aufgeteilt werden. Dazu werden beliebig viele XML-Dateien im Ordner /opt/loginfox/custom/ abgelegt (z.B. custom2.xml, software.xml, …). Alle *.xml-Dateien in diesem Ordner werden zusätzlich zur custom.xml automatisch eingelesen und in alphabetischer Reihenfolge verarbeitet.
Web Interface: Durch das Einspielen eines Updates werden die Authentifizierungen nicht mehr auf den Standard zurückgesetzt.
Ermittlung des Bios.Mode verbessert: Zuverlässigere Erkennung von UEFI Bios.
Stabilitätsverbesserungen beim lokalen Ausführen von LOGINfo.exe ohne WMI.Cluster-IP-Erkennung vor dem Scannen von Windows-Rechnern verbessert.
Web Viewer:
Unterschriften bei Lifecycle-Einträgen im Dark Mode wieder lesbar.
Hinterlegte Fotos bei Assets im Dark Mode wieder sichtbar.
Eigene Eigenschaften: Vorgaben (Pre Sets) werden beim Bearbeiten wieder beachtet.
Neue Option zum Leeren von Eigenen Eigenschaften, für die Vorgaben hinterlegt sind.
Dashboards im Web beachten in jedem Fall Filterungen die in einer höheren Ebene in der Baumstruktur vorgenommen wurden.
Lizenzmanagement:
Die automatische nächtliche Berechnung zeigt keinen Fehler mehr, wenn es keine Produkte im Lizenzmanagement gibt.
Erkannte Produkte bei Cloud Subscriptions wurde nur auf die SKU-ID, aber nicht die Tenant-ID gefiltert, sodass die Verbraucher-Ermittlung nicht korrekt war (trat beim aktuellen Skript zum Auslesen von Jetbrains-Lizenzen auf).
Löschen von Lizenzen in Abfragen möglich (nicht mehr nur ausschließlich beim Produkt bzw. im Lizenzzuweisungs-Dialog).
Favoriten in der Baumstruktur:
Filterbedingungen von darüberliegenden Abfragen werden beachtet.
Ausschließlich Abfragen und Ordner lassen sich jetzt als Favoriten hinzufügen.
REST API: select-Statements zur ID jetzt möglich.
Tasks: “Testen”-Button beim Konfigurieren der zu versendenden Email funktioniert bei OAuth wieder fehlerfrei.
SNMP v3: Korrektur bei Verwendung des Protokolls AES-192.
Erzeugen der portablen Version: Nicht benötigte Dateien werden nicht mehr ins Verzeichnis der portablen Version kopiert.
Ereignisanzeige: Truncate wird nicht mehr als Warning geloggt, Log Level auf Verbose reduziert.
NeuFavoriten: Über einen Rechtsklick, ist es jetzt möglich, in der Baumstruktur Knoten als Favorit zu markieren. Daraufhin tauchen diese ganz oben im Baum unter dem Punkt „Favoriten“ auf.
LIA (AI Assistant):
Option zum Deaktivieren von LIA.
Aktualisierung des internen Wissens auf aktuelle Handbuch-Version + KB-Artikel und Blog-Artikel.
Web Console:
Expandieren von gruppierten Ansichten wieder möglich.
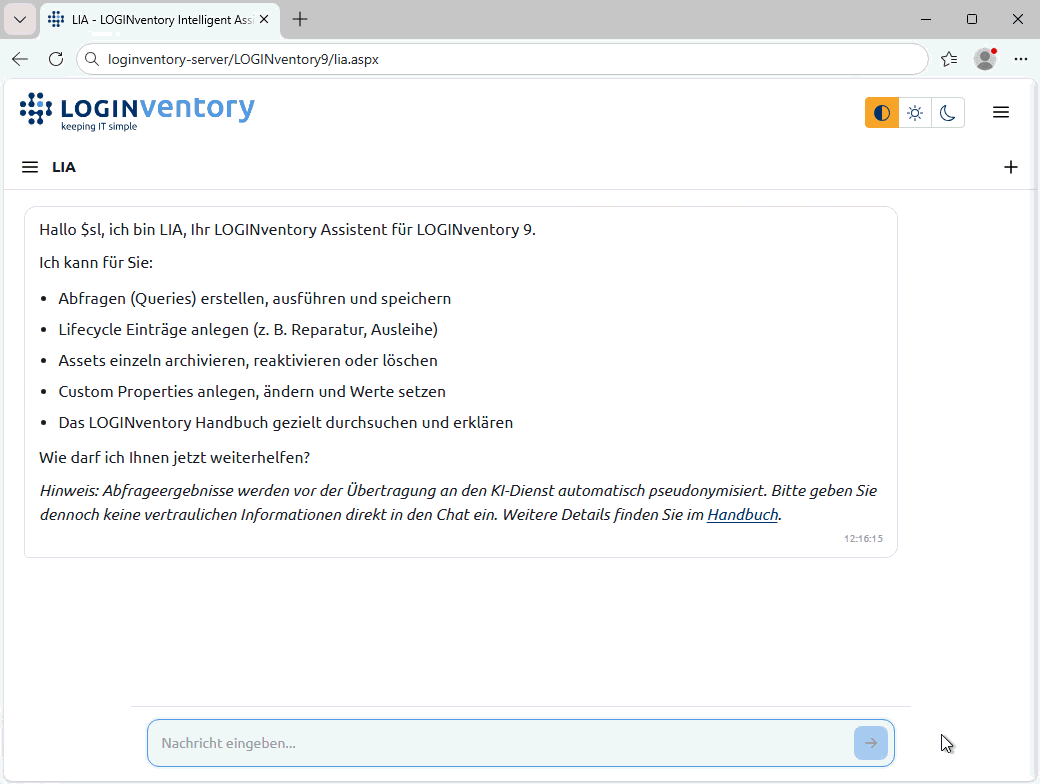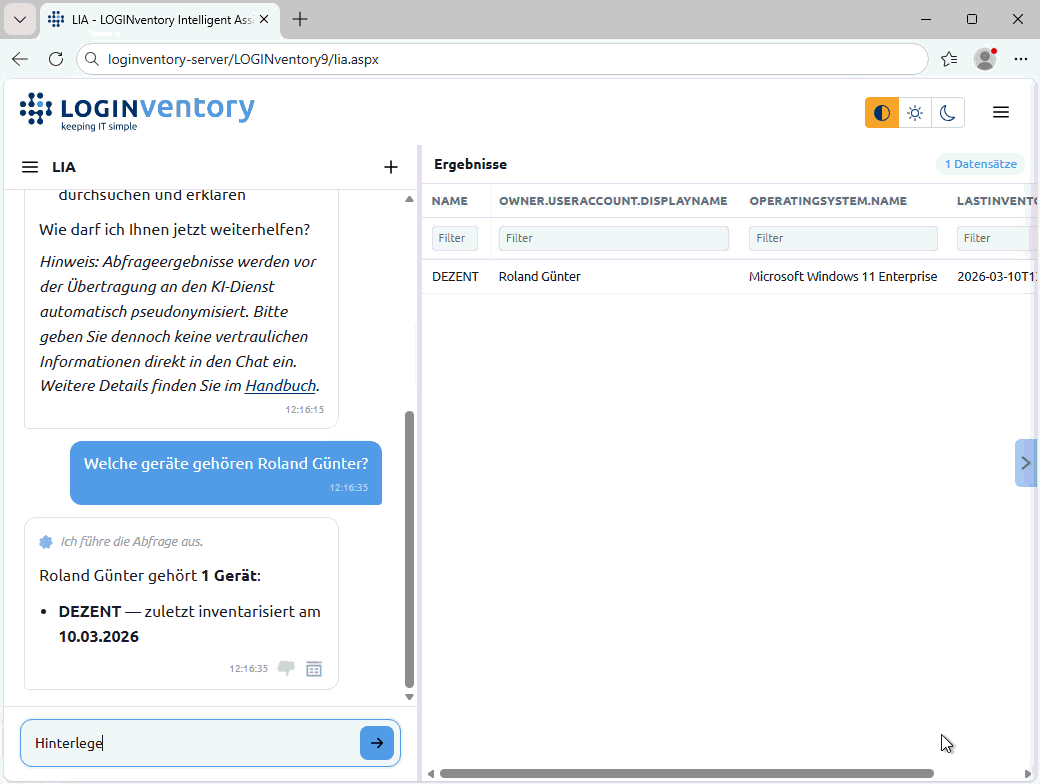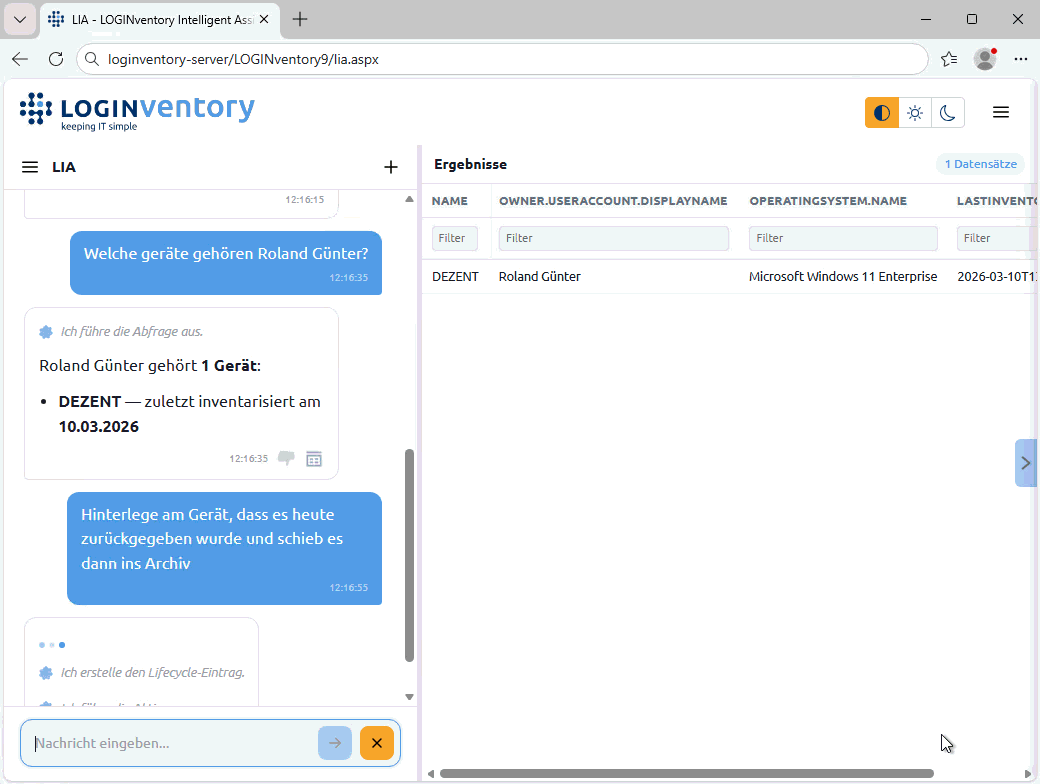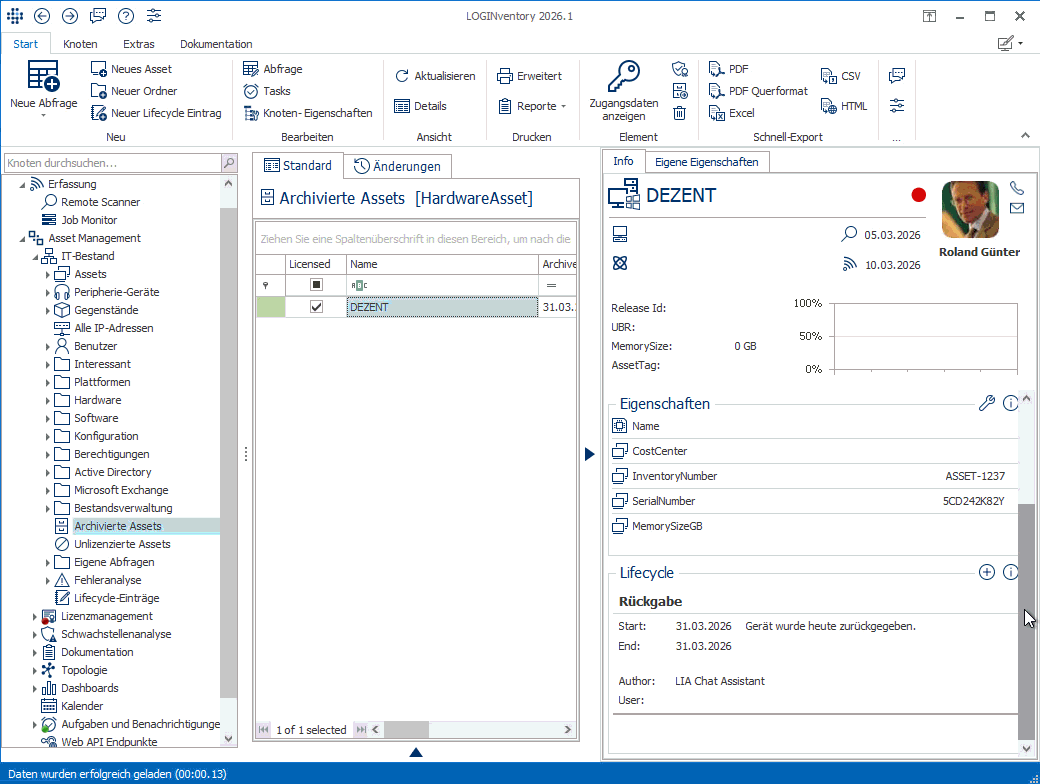
NeuAI-Integration: Über den neuen Chat-Assistenten LIA (verfügbar über die Weboberfläche und im LOGINventory Management Center) können über einen Chat Fragen zu Ihrer LOGINventory-Datenbank (z.B. „Zeig mir meine Windows 11 Geräte!„, „Auf welchen Windows-Geräten ist kein 7-Zip installiert?„, „Welche Geräte gehören Max Mustermann?„) und auch zum Handbuch (z.B. „Wie veröffentliche ich den Web Viewer?„, „Wie rufe ich Garantie-Daten ab?„) gestellt werden. Ebenso können über den Chat Eigenschaften und Lifecycle-Einträge an Assets hinterlegt werden und Geräte archiviert oder gelöscht werden und Abfragen erzeugt werden. Mehr Infos zur neuen AI-Integration hier.
NeuWebinterface Facelift und Funktionserweiterung:
Asset-Detail-Seite: MAC-Adresstabelle bei Switches jetzt einsehbar.
Dashboards sind jetzt im Web Viewer nicht mehr nur als eigene Knoten, sondern auch, wenn sie als Ansicht für einen Ordner angeheftet wurden sichtbar.
Tipp: Durch das Anheften von Dashboards auf dem Asset-Management-Knoten, werden diese direkt beim Aufruf der Web-Console angezeigt (anstatt einer leeren Ordner-Ansicht).
Neue Option zum Generieren von Dashboard-Links (ohne Anzeige der Baumstruktur) – optimal zur Weitergabe an andere Personen (sofern diese berechtigt wurden, das Dashboard zu sehen).
Darkmode verfügbar.
Beim Erzeugen von Lifecycle-Einträgen (auch Ausgabe / Rücknahme) ist das Anlegen eines neuen Users möglich, z.B. wenn die Ausgabe an eine Person ohne AD-Konto erfolgen soll.
NeuNegotiate / Kerberos Support: Bei der Inventarisierung von Windows-Geräten wird jetzt nicht mehr nur NTLM, sondern auch Kerberos verwendet. Standardmäßig wird weiterhin die NTLM-Authentifizierung versucht, scheitert diese, gibt es einen Fallback zu Kerberos. Über die neuen Kommandozeilenparameter //Authentication Kerberos und //Authentication NTLM lässt sich auch die Verwendung einer anderen Methode ohne Fallback erzwingen.
Offline Agent: Version 9.5: Verbessertes Verhalten beim Selfupdate: Verhindern von automatischen Reboots. Achtung: Diese Änderung gilt erst für künftige Updates (z.B. auf Offline Agent Version 9.6).
Portable Version: Verbesserungen bei der Ermittlung der zu kopierenden Pfade: Zuverlässigkeit beim Zugriff via Kommandozeile erhöht.
Eigene Eigenschaften: In der Verwaltungsoberfläche der Eigenen Eigenschaften ist das Hinzufügen-Symbol jetzt immer sichtbar.
Datenansicht: Löschen und Archivieren von Assets führt nicht mehr dazu, dass die aktuelle Tabellen-Ansicht nach oben springt – der Scroll-Fortschritt bleibt erhalten.
Offline Agent: Fehler behoben, der dazu geführt hat, dass Updates von Version 9.3 auf Version 9.4 nicht durchgeführt werden konnten – ProductCode angepasst.
Build 9.9.1.17804 (03.06.2025):
OfflineAgent.aspx: Fehler behoben, der dazu geführt hat, dass Offline Agenten keine inv-Dateien an die OfflineAgent.aspx-Seite mehr schicken konnten, wenn der Offline Agent im Kontext eines Users gelaufen ist, welcher nicht im LOGINventory-Berechtigungskonzept hinterlegt war.
Web API: Formatierungsfehler in den JSON-Antworten behoben.
Asset-Detail-Seite (Web): Fehler behoben, der bei eigenen Eigenschaften ohne Kategorie auftrat.
Neue Versionierung: Zur besseren Ablesbarkeit der Aktualität wird für Versionsnummern eine Display-Version eingeführt. Die technische Version 9.9.0 entspricht Display-Version 2025.1. Es wird keine neue Lizenz benötigt.
Build 9.9.0.17737 (23.05.2025):
NeuVerwaltung von Gegenständen: Jetzt neu können in der Tabelle Item (abgeleitet von HardwareAsset) allgemeine Gegenstände angelegt werden. Diese benötigen wie Peripherie-Geräte eine Lizenz für Add-on Assets. So lassen sich jetzt z.B. Tische, Stühle, Schlüssel, Autos, Chipkarten, usw. auch in LOGINventory verwalten. Mehr Infos dazu in diesem Blog-Post.
Neu Mail-Versand: Unterstützung von OAuth2.0 für Online Exchange Server. SMTP-Support wird für Online Exchange Server Mitte 2025 eingestellt. Besser jetzt schon auf OAuth2.0 umsteigen!
Portable Version:
Neu Neuer Self-Update-Mechanismus: Wenn die portable Version veröffentlicht wird, wird jetzt immer auch eine „LOGINventory-Portable.exe“ ins Verzeichnis inkludiert. Die Verwendung dieser Exe führt zu erheblichen Geschwindigkeitsverbesserungen beim Start und enthält einen Self-Update-Mechanismus. Mehr dazu im Handbuch.
NeuBreaking ChangeRemote Scanner verfügbar: Benutzer mit der Rolle „Administrator“ können jetzt den Remote Scanner auf dem Server auch von der portablen Version aus steuern.
Neu Web Oberfläche nutzt Logo und Corporate Style Farben, die in den Einstellungen hinterlegt wurden, wenn entsprechende Checkbox gesetzt wird.
Eigene Eigenschaften:
Neu Es gibt jetzt neu eine dritte Option zur Auswahl, von wem Eigenschaften editierbar sind. Bisher musste immer festgelegt werden, ob diese vom Scanner oder vom User in der Oberfläche editiert werden können. Mit der neuen Option „Alle“ lassen sich Eigene Eigenschaften sowohl vom Scanner, als auch vom User editieren. Somit kann z.B. ein „Standort“ eines Geräts beim ersten Scan vorbefüllt werden. Wenn das Gerät an einen Standort übergeben wird, der sich nicht automatisch scannen lässt, kann jetzt trotzdem der „Standort“ durch den User geändert werden.
Neu Im „Kategorie“-Feld kann jetzt durch Bezeichnung von #<CUSTOMTYPE> dafür gesorgt werden, dass eine eigene Eigenschaft nur dann im Widget sichtbar ist, wenn sie zum CustomType des Assets passt. So werden z.B. bei Assets mit CustomType = Headset nur Eigenschaften angezeigt, bei denen Kategorie = #Headset ist.
Neu High DPI Support: Auf Anzeigen mit mehr als 96 dpi (z.B. wenn der Zoom auf dem Bildschirm aktiviert ist), wird die Darstellung von Texten nicht mehr nur vergrößert und damit unscharf, sondern nativ in höherer Schriftgröße dargestellt.
Breaking Change Änderungshistorie bei AD-Daten: Das Eintrage-Verhalten bei AD-Daten wurde geändert, sodass jetzt nicht immer nur Datensätze hinzugefügt werden, sondern z.B. bei Gruppen jetzt auch in der Historie ersichtlich ist, welche User nicht mehr Mitglied sind.
Achtung: Dazu muss die Änderungshistorie für die Entitäten AdGroup, UserAccount & ComputerAccount ggf. in den Einstellungen aktiviert werden!
Daher gibt es jetzt auch eine neue Datenbereinigungsoption, welche AD-Daten löscht, die in aktuelleren AD-Scans nicht enthalten sind. Diese Bereinigung wird nicht durch das Update aktiviert und muss (wenn gewünscht) in den Einstellungen aktiviert werden. Mehr Details zu diesem Thema finden sich hier im KB-Artikel.
Breaking Change Verlinkte Dokumente: Beim Hinzufügen von Dokumenten aus dem gleichen Speicherort, wie bei einem bereits hinzugefügten Dokument, wird nicht mehr das bestehende überschrieben, sondern immer ein neues hinzugefügt. Neu ist eine Option zum Ersetzen eines zuvor hinterlegten Dokuments.
Neu Azure AD: Bei Benutzern wird jetzt zusätzlich das Datum der letzten Anmeldung (interaktiv und nicht-interaktiv) ausgelesen.
ACHTUNG: Dies erfordert, dass in Azure die Berechtigung der App-Registration gemäß dieser Anleitung erweitert wird (sodass Zugriff auf das AuditLog gegeben ist): Anleitung
Tipp: Damit lässt sich jetzt auswerten, welchen Nutzern eine Micrsoft365-Lizenz zugewiesen ist, die sich längere Zeit nicht mehr angemeldet haben, siehe Ordner „Interessant“:
Web Viewer: Asset-Details-Seite:
NeuAnzeige und Reaktivieren von archivierten Assets möglich.
NeuErhebliche Performance-Verbesserungen.
Lizenzmanagement
Neu Neuer „Preisrechner“ zum komfortableren Hinterlegen von Preisen (inkl. Mehrwertsteuer- und Brutto- / Netto- Settings in den Einstellungen).
„Lizenz Editieren“ steht in Abfragen im Ribbon-Menü nur noch zur Verfügung, wenn auch eine Lizenz gewählt wurde.
Neue Versionen von Office, Visio, Windows Server mitgeliefert.
Sie sehen gerade einen Platzhalterinhalt von Facebook. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Instagram. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von X. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.