Zum Inhalt springen
Blog

SMBv3-Sicherheitslücke: Betroffene Geräte finden

13.03.2020 · Simon Stein · 2 Min Lesezeit

Die kritische Sicherheitslücke CVE-2020-0796 bedroht alle aktuellen Windows-Geräte, die noch nicht den neuesten Hotfix installiert haben. Mit unserer Auswertung finden Sie sofort alle betroffenen Rechner in Ihrem Netzwerk und können tätig werden, bevor die Sicherheitslücke ausgenutzt werden kann.
Internet Explorer Bug
Microsoft hat ein Notfall-Update für eine kritische Schwachstelle in aktuellen Windows 10 und Windows Server Versionen (CVE-2020-0796) veröffentlicht. Das BSI rät zum sofortigen Update der betroffenen Systeme. Bisher (Stand 12.3.2020) wurde diese Sicherheitslücke zwar noch nicht ausgenutzt, könnte aber zu ähnlichen Folgen wie seinerzeit „WannaCry“ und „NotPetya“ führen. Das SMBv3-Protokoll der folgenden Windows-Versionen ist betroffen: Windows 10 Semi-Annual Channel (SAC) 1903 und 1909 (32/64bit und ARM64) und Windows Server SAC 1903 und 1909. Windows 10 Long Term Servicing Channel (LTSC) 2016 und 2019 und Windows Server LTSC 2016 und 2019 sind von der Sicherheitslücke nicht betroffen.

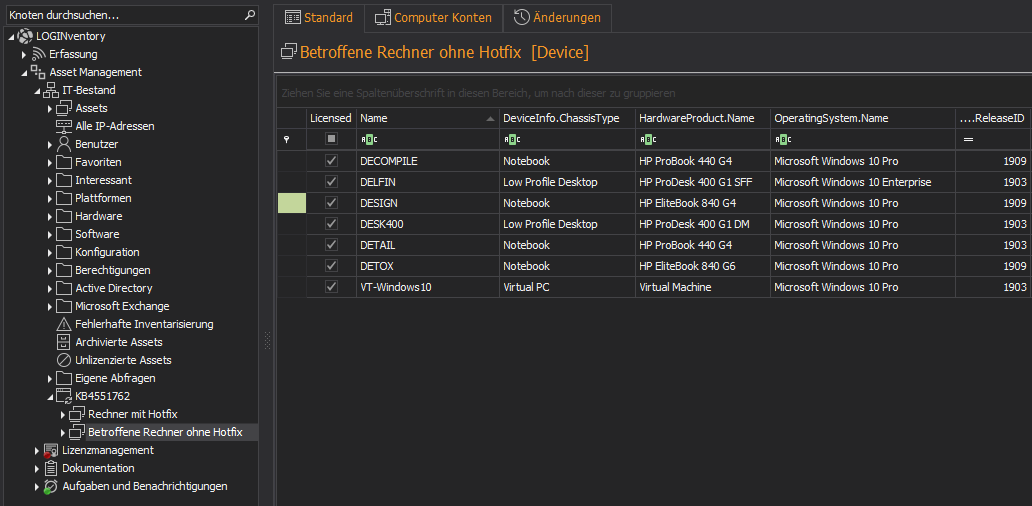
Betroffene Geräte von CVE2020-0796
Damit Sie sich Zeit und Aufwand sparen, haben wir diese Abfrage bereits für Sie fertiggestellt, und Sie können Sie hier herunterladen.

Importieren Sie die .ndef-Datei einfach nach dem Entpacken über einen Rechtsklick auf „Importieren“ an der gewünschten Stelle in Ihre Baumstruktur, und schon sehen Sie alle Rechner, die einen der Hotfixes bereits installiert haben, ebenso wie die Windows-Rechner, auf denen noch keiner dieser Hotfixes vorhanden ist.
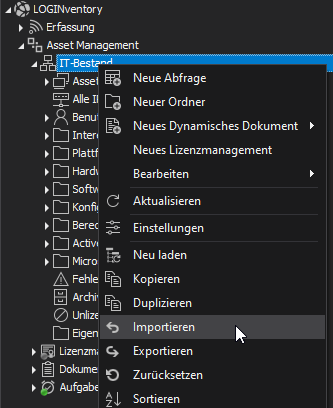
import query

Falls Sie genauer wissen möchten, wie das mit der Vererbung von Filterbedingungen in eigenen Abfragen funktioniert, werfen Sie doch mal einen Blick ins Handbuch oder lassen Sie es uns in den Kommentaren wissen!

Für künftige Lücken dieser Art muss keine eigene Abfrage mehr entstehen: LOGINventory gleicht Ihr Inventar laufend gegen CVE-Daten ab. Details auf der Seite Vulnerability Management.
Solche Beiträge per Mail?

Der Newsletter bringt Produkt-Updates, Sicherheitshinweise und Webinar-Termine. Sie wählen beim Anmelden, was davon Sie bekommen.

Newsletter ansehen →